先纠正一个流传很广的误解:平台判定风险,看的不是"你有没有用代理",而是"你的身份信息自不自洽"。
一个用美国住宅 IP、时区设成纽约、DNS 解析走美国、访问习惯像正常用户的账号,在平台眼里就是正常的。反过来,一个 IP 显示在美国、但 DNS 查询从国内发出、系统时区是北京时间的账号——就算每一处单看都没问题,拼在一起也自相矛盾。
这篇文章不讲虚的,就把平台是怎么算这个账、以及最容易被忽略的那一层漏洞(DNS 泄漏)拆开讲。
一、先搞懂"欺诈分":它不是判决书,是一份征信报告
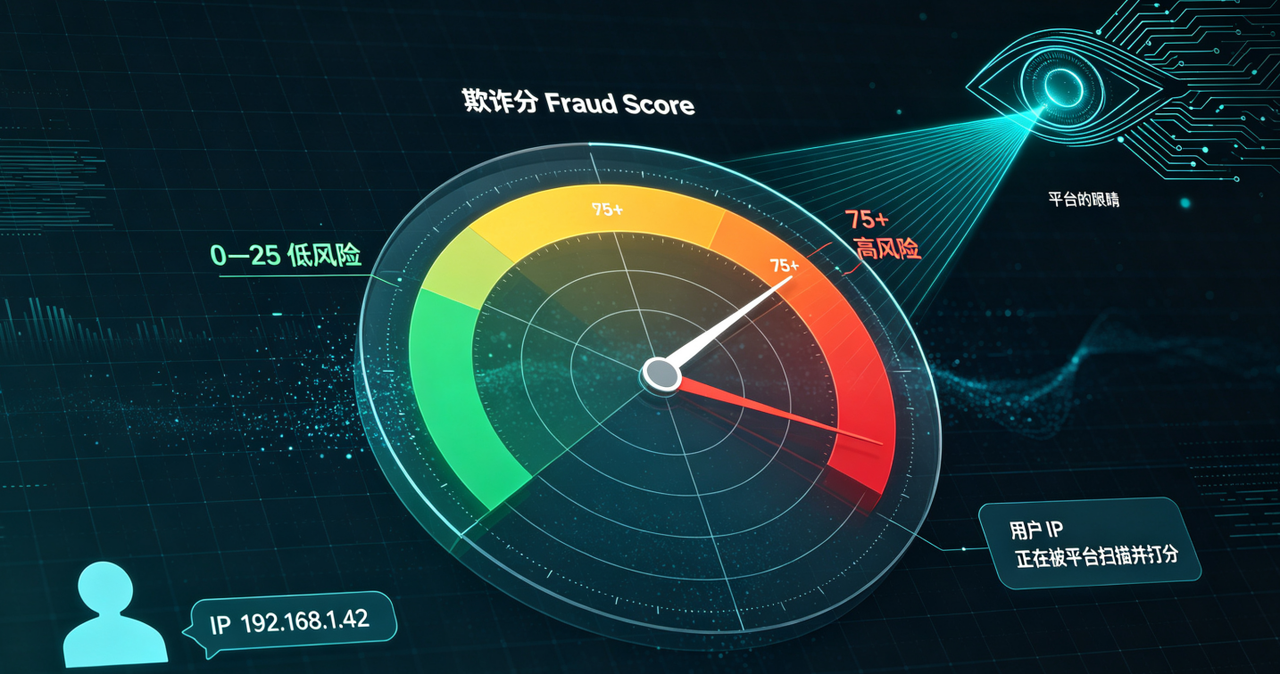
风控行业里有个通用指标叫 Fraud Score(欺诈分),取值通常是 0–100,分数越高,越"不像一个正常用户"。
它的关键特征是:它不判你有罪,它只记录你"可疑程度"。 平台拿到这个分数后,会决定对你采取什么动作——低分放行、中分加验证、高分限制。
| 分数段 | 风险等级 | 平台通常会怎么做 |
| 0 – 25 | 低风险 | 直接放行,正常给流量 |
| 25 – 50 | 需观察 | 加大验证频率,内容分发降权 |
| 50 – 75 | 较高风险 | 频繁验证、要求补材料、限制功能 |
| 75 – 100 | 高风险 | 直接拦截、限流、封禁、拒绝注册 |
※ 各风控服务商的档位划分不完全相同,此处为行业常见的参考区间。
这就是为什么很多人觉得"我什么都没干就被封了"——你确实什么都没干,但你身上带着一堆"不像真人"的特征,系统只能先把你按住。
那么,这 5 个因素最容易把分数顶上去
① IP 类型:机房 vs 住宅,天然差几十分
风控系统第一件事就是查这个 IP 属于哪一类:住宅宽带、移动蜂窝、商业专线,还是云主机机房。机房 IP 天生自带高基础分——因为正常家庭用户不会从数据中心的服务器上网。这一项就足以把一个账号推到中高风险区。
② 代理特征标记:IP 有没有被"记过档"
各类风控数据库会持续收录被识别为代理出口的 IP 段。如果一个 IP 已经躺在这些库的名单里,你换什么设备、什么浏览器,起点分数都会偏高。
③ 滥用历史:共享 IP 会"继承别人的前科"
这是最容易被忽略的一条。如果你用的是共享 IP,你继承的是这个 IP 上所有前用户的行为记录。上一个人拿它做了违规操作,这笔账记在 IP 上,你接手时分数已经是脏的。
④ 地理一致性:IP 位置和你的"其他信息"对不对得上
这一项是本文的重点。平台会交叉比对:IP 归属地、DNS 解析位置、系统时区、浏览器语言、账号历史登录地。只要其中任何一项和其他项矛盾,就会被记为"环境不一致"——这是权重很高的一项。
⑤ ASN 声誉:你走的是运营商,还是云厂商
ASN(自治系统号)记录了这条网络服务的归属主体。归属于民用运营商(如本地宽带商、移动运营商)的 ASN,权重天然友好;归属于云服务商、IDC 机房的 ASN,则会被重点对待。
二、最隐蔽的一层漏洞:DNS 泄漏
上面 5 项里,前两项、第三项、第五项都能通过"换一个干净的 IP"解决。但第四项——地理一致性——经常出问题,而且问题往往出在你根本没注意的地方:DNS。
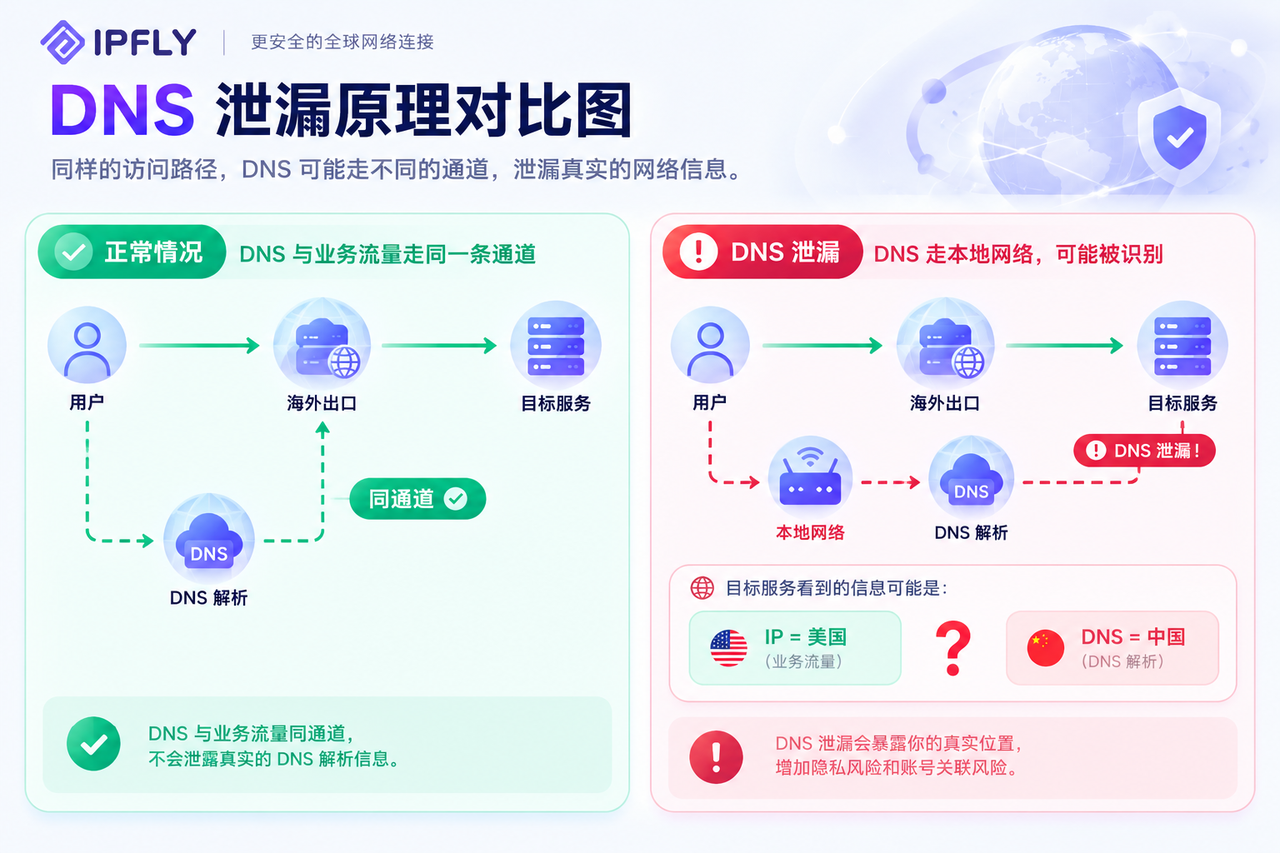
一句话理解 DNS 泄漏: 你的站点访问走的是海外通道,但域名解析这一步,却还在用你本地网络的 DNS 服务。 结果就是:平台看到你从美国 IP 访问它,同时看到这次解析是从中国的 DNS 服务器发起的——两个信息一对,矛盾。
为什么 DNS 这一步最容易漏?
因为它不体现在你的访问请求里,而是走了一条完全独立的通道。
你访问一个域名,系统需要先把域名翻译成 IP 地址。这个翻译动作(DNS 查询)由谁来做,取决于你的网络配置——而不是取决于你的访问流量走了哪条路。
所以会出现一种情况:访问流量老老实实走了海外通道,但这个域名的解析请求,却直接问了你家路由器默认的本地 DNS。你的真实地理位置、真实网络运营商,就这样在一次不经意的解析里交出去了。
两条路径的差别,一张图看懂
| ✅ 配置正确 | ❌ DNS 泄漏 | |
| 访问请求 | 走海外通道 | 走海外通道 |
| DNS 解析 | 同一条通道 | 走本地网络 |
| 结果 | 两者出口位置一致,信息自洽 | 两者出口位置矛盾,暴露真实位置 |
💡 通俗类比:你把手机号换成了海外号码,但每次打电话前,你还是用家里的座机去查对方的号码。 通话记录走了海外,查询记录却留在了本地——两张单子对不上。
这也是为什么很多做账号运营的朋友会有这种困惑:明明 IP 检测显示是美国住宅,账号却还是频繁被验证。 因为检测页面上只显示了 IP 归属,没有告诉你 DNS 解析是从哪儿发出去的。
三、泄漏不止 DNS 一种,这三类要一起看
▶ DNS 泄漏(最常见 / 最隐蔽) 解析请求没走同一条通道,暴露真实网络位置与运营商。
▶ WebRTC 泄漏(浏览器层) 浏览器建立点对点通信时,可能带上本机网络接口信息,与出口 IP 不一致。
▶ 环境不一致(不是泄漏,效果一样) 时区、语言、时间格式、货币符号与 IP 归属地对不上,同样是矛盾信号。
这三类里,DNS 泄漏是最"冤枉"的一种——因为它不是你的操作习惯问题,纯粹是网络配置的一个断点。很多人花了钱买了干净的住宅 IP,结果因为这一个配置项没对齐,效果打了对折。
四、5 项自查:你的环境到底自不自洽
下面这份清单可以直接对着查。重点不是"查完就没事了",而是发现哪一项对不上,就说明你的环境存在矛盾信号。
| 查什么 | 看什么指标 / 什么情况算不对 | |
| 1 | IP 类型与归属 | 是住宅还是机房?ASN 归属是民用运营商还是云厂商? 如果显示为机房/IDC,基础分就已经很高了。 |
| 2 | DNS 解析出口位置 | 解析请求的发出地,是否和 IP 归属地一致。 IP 在美国、DNS 却在本地——就是典型的泄漏信号。 |
| 3 | WebRTC 暴露情况 | 浏览器是否向外暴露了本机网络接口地址。 如果暴露的地址和出口 IP 完全不同,矛盾就出现了。 |
| 4 | 环境一致性 | 系统时区、浏览器语言、时间格式是否与 IP 归属地区对齐。 IP 在纽约、时区是北京时间,一眼就矛盾。 |
| 5 | IP 使用历史 | 这个 IP 是独享还是共享?之前有没有被标记记录? 共享 IP 的分数并不属于你,但你要承担它。 🔍 这些指标都可以通过 IP 信誉查询平台、DNS 泄漏检测页面查证。建议养成习惯:新配好的环境,先自查一遍再开始用。 |
五、想让分数好看,方向只有 5 个
理解了上面的判定逻辑,优化路径其实很清晰——不是去"骗过"系统,而是让你身上那些"不像真人"的特征真正消失。
1. 从源头用对 IP 类型
账号类业务用住宅 IP,这是基础分能压低的前提。机房 IP 无论你怎么配环境,类型这一项就是硬伤。
2. 让 IP 保持稳定
信任是随时间积累的,频繁更换 IP 等于每次都要重新建立信任。长期业务配固定 IP,这是最省心的一条。
3. 环境三对齐:IP、DNS、时区
这三项对齐了,地理一致性这一项就基本没问题。DNS 这一环尤其别漏——它决定了你的解析请求会不会从另一个地方发出去。
4. 避免共用 IP
独享 IP 的历史记录只由你自己写。共享 IP 则意味着你无法控制自己继承什么——这是纯粹的不可控变量。
5. 让时间和行为替你加分
稳定的登录节奏、规律的活跃时段、正常的使用行为——这些是唯一能真正"把分数养下来"的东西。风控本质上是时间的朋友。
把这套逻辑落到产品上,要看的其实就三件事
一是类型——是不是真实终端住宅出口,ASN 归属能不能自己查证。IPFLY 的静态住宅 IP 覆盖真实运营商网络,归属信息可以通过公开渠道自行核验,买之前就能确认。
二是独享——历史记录是不是只由你自己写。独享静态住宅 IP 意味着这个 IP 的信用从你开始,不继承任何前序记录。
三是选得对不对——账号类长期业务用静态住宅,大规模分散请求用动态住宅,两者别用混。用错了类型,后面配得再细也是白搭。
说到底欺诈分和 DNS 检测暴露的是同一件事:
平台不关心你用了什么工具,它只关心你身上所有的信息,能不能拼成一个"正常的人"。
IP 是你的住址,DNS 是你的通话记录。住址可以搬,通话记录不会替你撒谎。
把这两样对齐,比换十个 IP 都管用。