那么后台订单付完了,一堆 IP:端口 摆在眼前,然后呢?
这是我们公司客服团队被问得最多的一类问题——"我买了,可我不会用。" 前面十几期讲的都是"买什么""怎么用好",这一期补上中间那段最容易被跳过、却卡住最多人的路:什么方式把这些出口接进你的软件里。
读完你会拿到:3 种接入方式的选法、4 类常用软件的配置要点、以及 7 个"连不上"的真实原因。
一、先纠正一个认知:不是"插上就能用"
很多人以为代理出口像是给网络插了根网线,接上就通。实际不是——它的本质是一个"需要验证身份的中间转发"。
所以每一次请求,你的软件都要回答两个问题:
- 走哪个出口?—— 用哪一批里的哪一个。
- 怎么证明这个出口是我买的?—— 这就是"认证方式"。
- 记住这句话,后面全通:"认证方式"决定了你的接入姿势。三种认证方式对应的配置写法完全不同——选错认证方式,配置怎么写都不会通。
- 很多新手把"连不上"归咎于资源质量,其实 90% 的情况是认证方式和自己手上的软件不匹配。
二、3 种接入方式,一张表看懂
目前主流的接入方式就三种。先看总表,再逐个拆。
| 方式 | 适合谁 | 优势 | 坑点 |
| ① 账密认证 | 出口会变、多设备共享、个人用户 | 换设备换网络都能用 | 部分软件不支持填账密 |
| ② IP 白名单 | 固定出口的服务器、批量任务机器 | 配置最简单、代码零改造 | 出口 IP 一变就全失效 |
| ③ API 提取 | 需要程序化、按地区批量取 | 可编程、可按参数筛选 | 要写代码、要处理链接过期 |
方式 ① 账密认证:最通用,也最容易被写错
格式就是四个字段,直接填进软件的代理设置里:
地址:网关地址(供应商后台提供)
端口:后台标注的端口
用户名:你的账号
密码:你的密码(或子账号密码)
适合:出口会变的场景(用账密最灵活)、多人多设备共享同一份资源、个人用户在浏览器或独立环境浏览器上使用。
最容易写错的地方:如果密码里带 @ : / # ? 这类特殊字符,直接填会解析失败——必须做 URL 编码(比如 @ 要写成 %40)。这是新手最高频的"明明密码没错却认证失败"的原因。
小技巧:拿不准的时候,先创建一个只含字母数字的专用子账号来测试,通了再排查原账号的字符问题。
方式 ② IP 白名单授权:最省事,也最"脆"
做法:在供应商后台,把你自己的出口 IP加进白名单。之后所有请求只要来自这个 IP,就自动放行,代码里完全不用写用户名密码。
适合:固定出口的公网服务器、批量任务机器、定时任务、构建机。
最大的坑:出口 IP 会变。这是新手翻车重灾区——
- 在公司宽带/家庭宽带上配置白名单,运营商隔几天换一次公网 IP → 隔天就全失效;
- 用手机热点测试通了,切回宽带就不通;
- 云服务器重启或更换弹性 IP → 白名单里那条记录变成废纸。
- 判断标准很简单:如果你能保证出口 IP 长期不变(固定公网 IP 的服务器),用白名单最省事;如果你的网络环境会变(绝大多数个人用户),老老实实用账密认证。
方式 ③ API 提取:给程序用的,功能最强
做法:向供应商发起一条 API 请求,按参数指定数量、地区、协议类型,接口返回一批可用的地址列表。程序解析后自行分配使用。
适合:需要程序化、批量、按地区筛选的业务场景;需要定时刷新资源池的长期任务。
三个要注意的点:
- 提取链接通常有有效期和调用频率限制,别写成 while 死循环,请求量会被限;
- 拿到地址后要先校验再使用——池子里偶尔会有失效项,直接用会污染你的重试逻辑;
- 把提取逻辑封装成一个函数,别散落在业务代码里,否则后期换供应商要改一整天。
三、4 类常用软件,配置要点在哪
下面只讲要点和容易踩的地方,具体字段一律以官方后台展示为准。
1)浏览器代理管理插件
新建情景模式 → 代理协议选 HTTP 或 SOCKS5 → 填地址和端口 → 勾选"代理认证"填用户名密码 → 保存并应用。
⚠️ 协议要和端口匹配:后台给的是 SOCKS5 端口,就不能填成 HTTP,否则一定连不上。
2)独立环境浏览器(多环境场景)
新建环境 → 代理配置里选协议 → 填地址、端口 → 填用户名密码 → 务必点"检测代理"确认连通再保存。
⚠️ 新手最常犯的错:环境建好了才发现代理没通,白白跑了一周。建环境的第一步就是检测连通性。
3)程序请求(Python 示意)
4)命令行验证连通性(最快排障手段)
用 curl 的 -x 参数指定代理,配合 -w 参数打印状态码与耗时,一条命令同时回答"通没通"和"快不快"两个问题。
四、为什么你总是连不上:7 个高频原因
按出现频率从高到低排列。下次连不上,从第 1 条开始对。
① 认证失败(返回 407)
用户名密码写错、密码含特殊字符没做 URL 编码、用了主账号却没开通对应权限。先换一个纯字母数字的子账号测试,能快速区分是"凭证问题"还是"配置问题"。
② 白名单里没有你的真实出口 IP
最常见的情形是:以为自己的公网 IP 是 A,实际出口是 B(中间还有一级网络设备)。先去能回显出口 IP 的测试接口确认一次真实出口,再加白名单。
③ 协议和端口不匹配
后台给的是 SOCKS5 端口,软件里选成 HTTP;或者反过来。表现是"配置全对但一直转圈"。三个协议的端口分别对应,不要混用。
④ 本机已有其他代理在跑
本地代理软件的端口和你要配的端口冲突,或者流量被前一级截走。排查时先关掉本机所有代理类软件,只留一个变量。
⑤ 代码里的协议前缀写错
代理地址前面的 http:// 或 socks5:// 必须和服务端实际协议一致。写成 https:// 是最隐蔽的错——它不会报错,只会一直超时。
⑥ 系统环境变量在偷偷覆盖
部分运行环境会自动读取系统级代理变量,优先级高于你代码里写的配置。在代码里显式关闭环境变量读取,比在系统层面折腾更省事。
⑦ 目标服务限制了这批出口(不是接入问题)
接入完全正确、却返回 403 或验证页,说明链路是通的,问题出在出口本身。别再改配置了,该换出口了。这种情况可以参考我们之前那期《代理 IP 连不上/慢/频繁掉线?5 步排查法》——那篇讲的是已经接上之后的故障排查,和这篇正好前后脚。
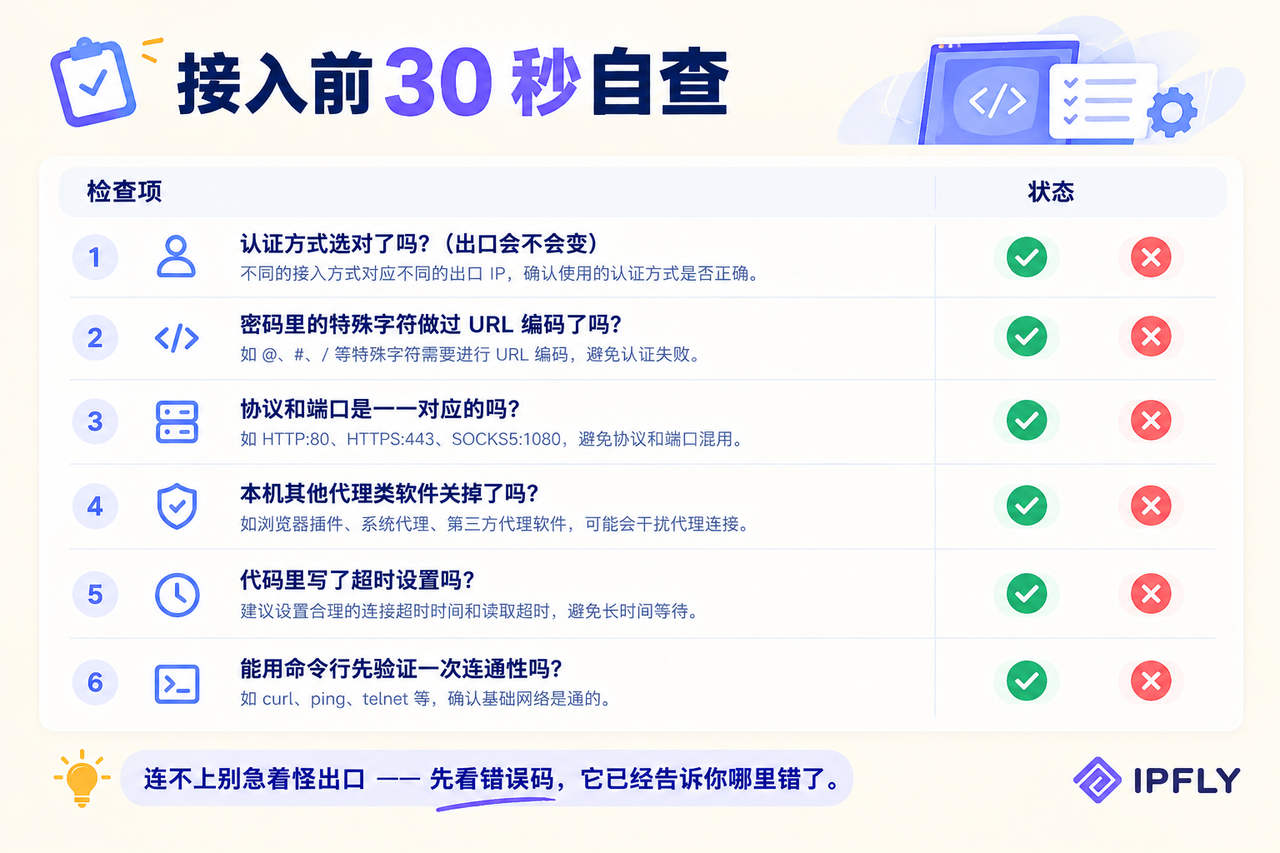
IP 是钥匙,认证方式是锁孔。
钥匙再贵,插错锁孔也进不去门 —— 而你大概率会把"进不去"错怪成"钥匙不行"。
接入的第一原则:先看错误码,再改配置。错误码已经告诉你哪里错了,乱改只会把正确的配置也改乱。
IPFLY 支持账密认证与 IP 白名单、API 提取 三种接入模式,HTTP / HTTPS / SOCKS5 全协议支持,后台可分别获取对应的地址与端口。 9000 万+ 真实住宅 IP、覆盖 190+ 国家地区、99.9% 可用率——覆盖动态住宅、静态住宅、数据中心三大产品线。 接入过程中卡住了,直接找官网在线客服,把报错截图发过去最快。